この記事の要点
- 自動返信は「入力されたアドレスへ勝手にメールが飛ぶ」仕組みなので、悪用の踏み台にされやすい
- 被害は大量送信、送信元IPのスパムリスト掲載、正規メールの不達へと連鎖する
- 対策は「機械の送信を見分ける」「送信数に上限を設ける」「監視する」の組み合わせ
問い合わせフォームの自動返信とは、フォームに入力されたメールアドレス宛に、受付完了のメールを自動で送る機能です。結論から言うと、この機能は入力内容を確認せずに第三者宛てへメールを送れるため、機械的な送信で悪用されやすく、放置するとサーバーの信用を落とします。
自動返信メールはどのように悪用されるのですか?
悪用者はプログラムでフォームに大量の送信を行い、宛先欄に他人のメールアドレスを入れます。
フォームは入力されたアドレスへ返信を出すだけなので、サーバー側から見ると「正規の自動返信」にしか見えません。悪用者は自分では一通も送らず、あなたのサーバーを使って他人に迷惑メールを届けられます。本文欄に不審なリンクや宣伝文を書き込めば、自動返信に引用されて、そのまま第三者へ届くこともあります。
悪用されやすいフォームの特徴
- CAPTCHAなど、人間かどうかを確かめる仕組みがない
- 送信回数に上限がない
- 同じアドレスや同じIPからの連続送信を止めない
- 自動返信に入力内容をそのまま差し込んでいる
悪用されるとどんな被害が出ますか?
被害の中心は、送信元IPアドレスの信用低下です。
大量の迷惑メールがサーバーから出ると、受信側から「迷惑メールの発信元」と判断されます。さらにSpamhausのような、迷惑メールの発信元を載せた公開リスト(ブロックリスト)に登録されることがあります。登録されると、多くのメールサービスが、そのIPからのメールを受け取らなくなります。
| 段階 | 起きること | 業務への影響 |
|---|---|---|
| 1. 大量送信 | 送信待ちの列(キュー)が詰まる | 通常のメールが遅れる |
| 2. 信用低下 | ブロックリストに掲載される | 取引先へのメールが届かない |
| 3. 二次被害 | お客さまへの返信が迷惑メール扱いに | 問い合わせの機会損失 |
見落とされがちなのは、フォーム自体は普通に動いている点です。社内では気づかないまま、取引先から「メールが届かない」と言われて初めて発覚するケースが少なくありません。
悪用を防ぐには何を設定すればよいですか?
一つの対策に頼らず、層で守ることが基本です。
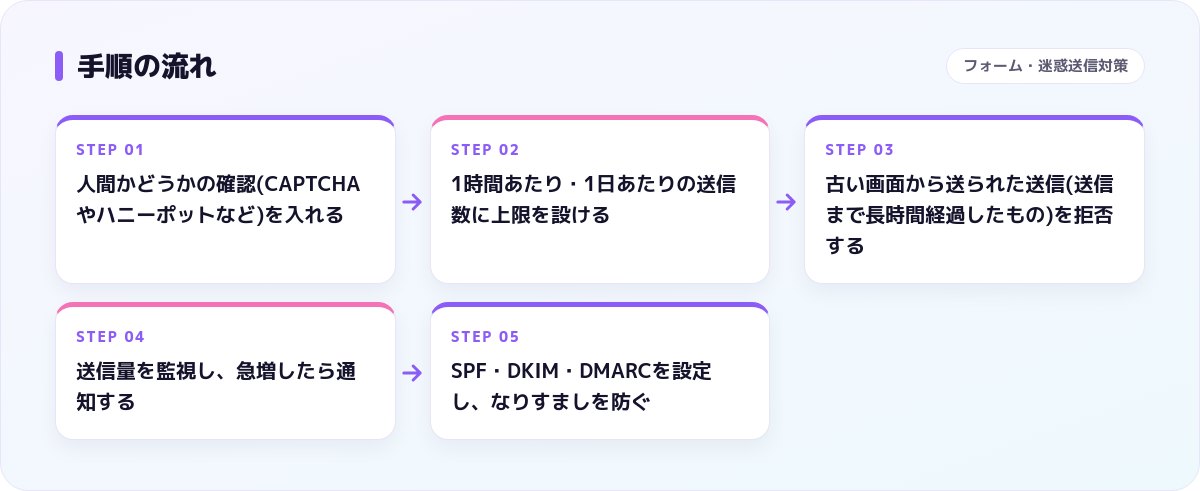
- 人間かどうかの確認(CAPTCHAやハニーポットなど)を入れる
- 1時間あたり・1日あたりの送信数に上限を設ける
- 古い画面から送られた送信(送信まで長時間経過したもの)を拒否する
- 送信量を監視し、急増したら通知する
- SPF・DKIM・DMARCを設定し、なりすましを防ぐ
SPF・DKIM・DMARCとは、メールが正規の送信元から出たことを受信側が確かめるための仕組みです。これらは悪用の防止そのものではありませんが、万一の際にも正規メールの信用を保ちやすくします。
悪用に気づくためのサインは?
次のような兆候があれば、フォームの悪用を疑ってください。
- 見覚えのない問い合わせが短時間に大量に届く
- 内容が意味不明、または同じ文面の繰り返し
- メールの送信待ちが普段より極端に増える
- 取引先から「メールが届かない」と連絡がある
スタイルチューンができること
スタイルチューンは、複数の中小企業・観光業のお客さまのサイトとメールを保守する中で、問い合わせフォームが悪用されて自動返信が大量送信され、送信元IPがスパムリストに載った事案に対応してきました。キューの削除、1時間・1日あたりの送信数の上限設定、古いフォーム送信の拒否、送信量の監視、画像選択のいらないCAPTCHA(ALTCHA)の導入、リスト解除までを一貫して行います。設計から運用まで一つの窓口で対応でき、「本番を止めない」進め方を大切にしています。
フォームの安全性に不安がある方は、現状の確認だけでも構いません。お問い合わせフォームからご相談ください。