この記事の要点
- 脆弱性が出たら、まず「自社が該当するか」を調べます
- 該当するかは、利用バージョンと攻撃の条件で判断します
- 優先度は、公開範囲と悪用の容易さで決めます
- 調べた内容は記録して、次回に活かします
脆弱性情報が出たときの影響調査は、使っているソフトとバージョンの確認、攻撃が成立する条件の確認、公開範囲の確認、の順で進めます。慌てて更新するのではなく、該当するかを先に判断することで、必要な対応だけを適切な順序で行えます。
脆弱性とは何ですか?
脆弱性とは、ソフトウェアの欠陥のうち、攻撃者に悪用される可能性があるものを指します。
情報は、開発元の案内やセキュリティ情報の公開サイトで共有されます。ただし、情報が出たことと、自社が危険であることは別です。まずは自社への影響を切り分けることが出発点になります。
影響調査はどの順番で進めますか?
調査は、次の手順で進めます。
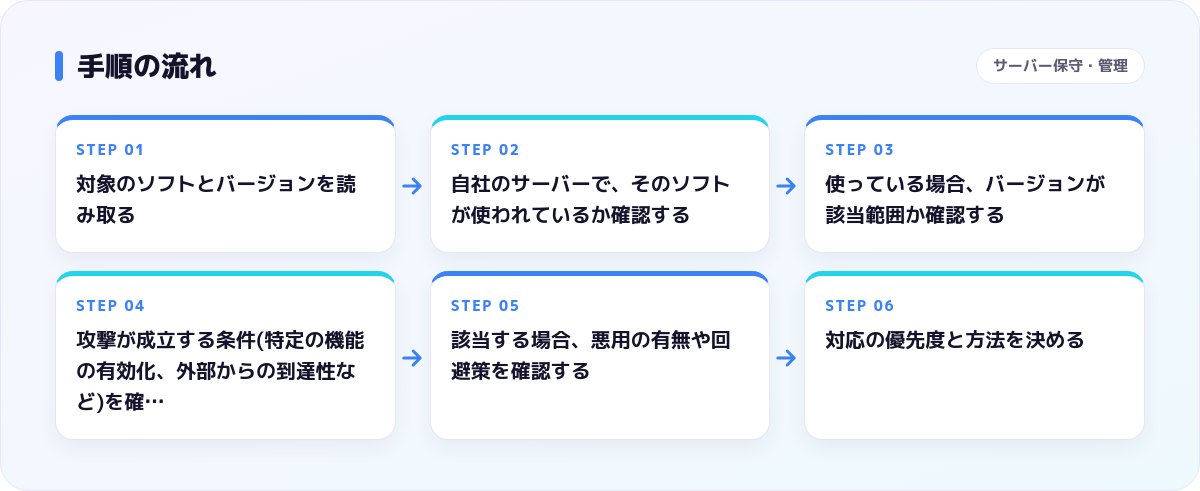
- 対象のソフトとバージョンを読み取る
- 自社のサーバーで、そのソフトが使われているか確認する
- 使っている場合、バージョンが該当範囲か確認する
- 攻撃が成立する条件(特定の機能の有効化、外部からの到達性など)を確認する
- 該当する場合、悪用の有無や回避策を確認する
- 対応の優先度と方法を決める
最初に必要なのは「何を使っているか」の一覧
この調査を素早く行えるかどうかは、普段から利用ソフトとバージョンを把握しているかで決まります。OS、ウェブサーバー、PHP、データベース、CMS、プラグインを一覧にしておくと、情報が出た時点で数分で照合できます。
読み取りだけで確認する
調査の段階では、サーバーの設定を変えず、読み取りだけで状況を確認します。調べるために本番へ変更を加えると、別の問題を招く恐れがあるためです。
対応の優先度はどう決めますか?
優先度は、インターネットから到達できるか、攻撃が簡単か、被害が大きいかで判断します。次の表が目安です。
| 状況 | 優先度 | 対応の例 |
|---|---|---|
| 外部公開で該当、悪用が容易 | 高 | 速やかに更新、または回避策を先に適用 |
| 外部公開で該当、条件が限定的 | 中 | 影響確認の上、計画的に更新 |
| 内部のみで該当 | 中〜低 | 通常の更新計画に含める |
| 未使用・該当せず | 対応不要 | 調査結果を記録する |
すぐ更新できないときはどうしますか?
すぐ更新できない場合は、回避策で危険を減らします。該当機能の無効化、アクセス元の制限、問題のある経路の遮断などです。更新による不具合が心配なときも、まず回避策で守り、検証を済ませてから更新する流れが安全です。
調査の結果は記録しますか?
記録します。「いつ、どの情報を、誰が調べ、該当したか、どう対応したか」を残すと、同種の情報が出たときに判断が早まります。該当しなかった場合も、その理由を書き残しておくことで、後の確認の手間が減ります。
スタイルチューンができること
スタイルチューンは、物流会社さまの基幹システムの支援のなかで、脆弱性の影響調査を行い、改修記録やリリースノートとあわせて残す運用をしてきました。サーバーの保守・管理でも、利用ソフトの一覧化、影響の切り分け、本番を止めない更新の手順まで一貫して対応します。
サービスの全体像はサービス一覧をご覧ください。
自社のサーバーが該当するか不安なとき、そもそも何を使っているか整理したいときは、お問い合わせフォームからご相談ください。